


源代码保护,您的企业是否也面临这些难题?
研发环境复杂
Windows、Linux、MacOS、国产化系统并存,开发语言、IDE、应用类型多样
泄密途径多
USB拷贝、网络外发、打印刻录、即时通讯——代码外传渠道防不胜防
权限管控难
同一用户可在不同终端从代码库随意下载代码,权限易扩散
防护手段抵触
传统加密影响编译效率,研发人员抵触情绪大,易被绕过试用模块
方案概述
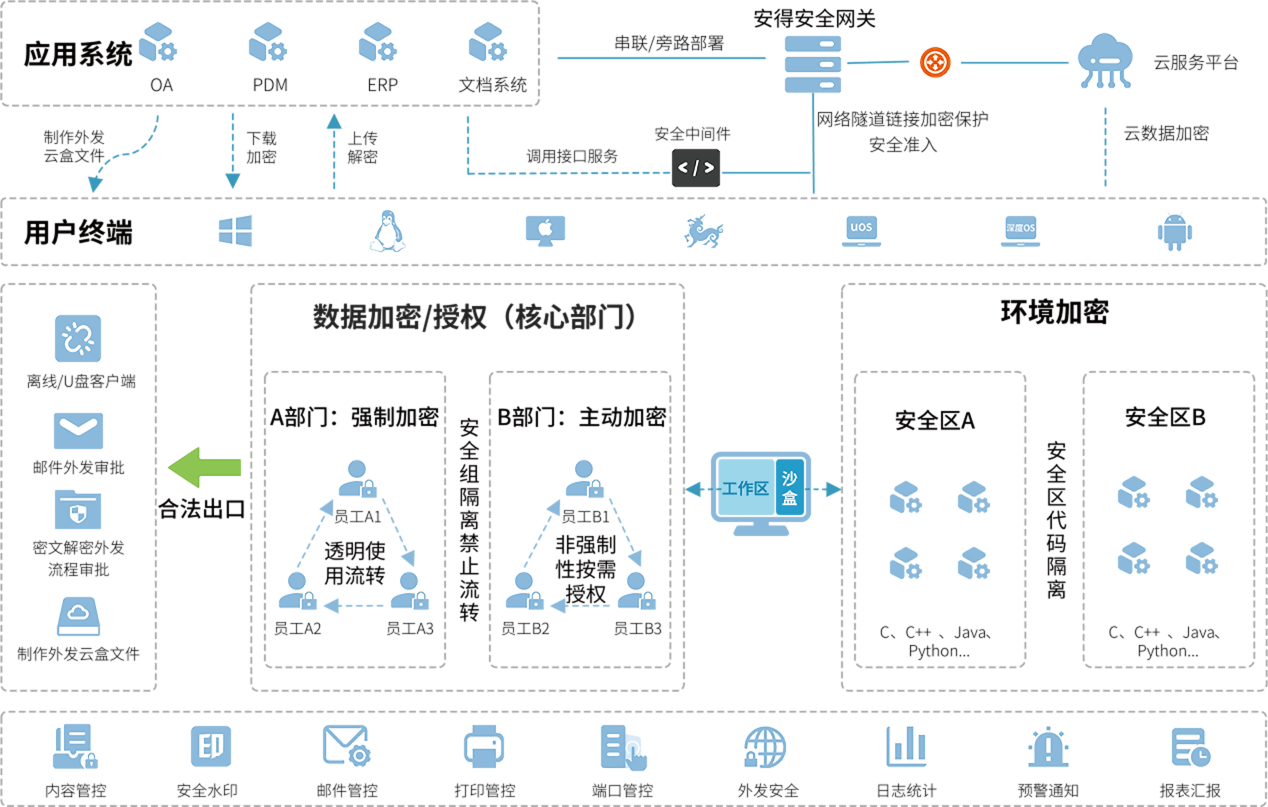
源代码是软件研发企业的核心知识产权资产,面临着研发人员拷贝外带、离职携带、外包团队泄露、未授权终端下载等多重泄密风险。传统文档加密方案直接对源代码文件加密,会严重影响编译效率、破坏版本管理流程,在研发场景中难以落地。安得卫士源代码保护系统采用"安全沙盒+透明加解密+准入网关"三层架构,专为研发场景设计,在不改变开发习惯、不影响编译效率的前提下,实现源代码资产的全维度安全防护。
系统在研发终端创建独立的安全沙盒环境:沙盒内,代码以明文形态存储和编辑,开发人员可正常使用各类IDE工具编写、编译、调试,编译效率零损耗;沙盒外,所有代码文件自动加密存储,脱离企业环境后无法打开。同时,系统对代码服务器(Git、SVN等)实施准入保护,仅安装安全客户端并通过身份认证的终端才能接入,防止未授权终端非法下载代码或伪造服务器接入。
核心功能
安全沙盒环境隔离
在研发终端构建独立的安全沙盒(工作沙箱),所有源代码相关操作必须在沙盒内完成,实现网络、外设、文件三个维度的严格隔离。
- 网络隔离:沙盒内应用程序默认禁止访问外部网络,仅可通过白名单访问内部GitLab、Maven仓库、Nexus等必要服务
- 外设隔离:沙盒内程序无法访问USB存储设备、蓝牙、光驱等输出接口,仅允许使用键盘、鼠标等输入设备
- 文件管控:外部文件可"导入"沙盒使用;从沙盒"导出"的文件自动加密,通过任何途径带出后均为乱码
- 开发体验:沙盒内开发全流程不受影响,编译、调试、运行效率与普通环境一致

透明加解密防护
在终端非沙盒区域,所有源代码及敏感文件自动加密存储,加解密过程对用户和应用程序完全透明。
- 文件保存时自动加密落地,打开时自动解密载入,无需手动输入密码
- 加密文件仅在内部可信环境中、由授权合法用户可访问
- 设备脱离企业网络(如笔记本电脑带回家)或用户权限失效后,加密文件无法打开,显示为乱码
- 不改变任何工作习惯,安全防护在后台静默运行
代码服务器准入网关
对代码托管服务器(Git、SVN等)实施网络准入保护,确保只有合法终端才能访问代码仓库。
- 终端认证:仅安装安全客户端并通过身份认证的终端可访问代码服务器
- 传输保护:源代码在网络传输过程中全程加密,防止中间人窃听或篡改
- 非法阻断:未授权终端自动阻断访问,防止代码被非法下载
- 防伪造:防止攻击者搭建伪造代码服务器骗取开发人员提交代码
应用场景
核心痛点
具有代码服务器账号的人员可以在不同终端随意访问和下载代码/SVN服务器,诱导研发人员提交核心代码。
核心痛点
研发终端操作系统种类多,网络、端口、应用等外传出口多,泄密点多
核心痛点
开发中使用软件众多,研发人员间相互协作,代码在终端间频繁流转 Compare、WinMerge)使用受限。
核心痛点
代码体量大、多人开发一份共享代码,Windows端编辑Linux服务器共享代码
统一管理平台

统一终端认证
一个客户端承载多产品能力,模块化集成,避免多客户端冲突
统一流程与日志
审批流程、操作日志、消息通知统一管理,避免信息孤岛
集中策略管控
用户管理、终端管理、策略管理、运维管理四合一
数据报表分析
自动生成汇总报表,支持邮件周报推送,数据驱动安全决策
沙盒策略远程配置
通过统一平台配置安全网关、终端准入、沙盒控制策略,终端用户无感知
移动端支持
移动端密文文件阅读、流程审批、消息推送,阅读时自动加载水印防拍
方案优势
沙盒隔离,安全可控
沙盒内明文开发,沙盒外自动加密,代码"内部随意用,外部带不走"
编译无感,效率零损
沙盒内采用环境加密方式,不对文件逐个加解密,编译效率完全不受影响
准入管控,源头阻断
仅授权终端可访问代码仓库,防止非法下载和伪造服务器接入
全平台适配
支持Windows/Linux/macOS/国产操作系统,适配主流IDE工具和Git/SVN版本控制系统