


这些数据安全风险 您是否正在经历?
电脑丢失,数据泄露
笔记本丢失、被盗,硬盘数据被直接读取,核心资料外泄
硬盘拆卸,无从防范
离职员工拆卸硬盘、维修人员拷贝数据,企业毫不知情
合规检查,无法通过
等保2.0、数据安全法要求硬盘加密,现有措施不达标
性能影响,员工抵触
传统加密软件拖慢电脑速度,员工抵触,管理推行困难
密钥管理混乱
加密密钥分散存储,丢失后数据永久无法恢复,缺乏集中管理机制
......
产品概述
笔记本电脑丢失或被盗、硬盘被拆下挂载到其他电脑读取、送修过程中数据被窥探——这些场景下,如果硬盘数据未加密,企业核心数据将面临"裸奔"风险。安得卫士硬盘加密系统(DiskCrypt)正是为消除这一风险而设计的终端全磁盘加密产品。
系统采用物理扇区级动态加解密技术,在硬盘读写过程中实时完成加解密操作,对包括操作系统分区在内的所有硬盘分区实施全盘加密。加解密在系统内核层完成,用户完全无感知,新写入的文件自动加密,已加密文件打开时自动解密,不改变任何使用习惯。系统在操作系统引导前即强制进行身份认证,未通过认证的硬盘即使被拆装到其他设备也无法读取数据,有效防御PE启动、BIOS口令绕过、硬盘挂载等物理攻击手段。
DiskCrypt支持国密算法(SM2/SM3/SM4),满足等级保护2.0三级合规要求。系统可与企业内部文件加密系统(EDG)、终端数据泄露防护系统(TDLP)等产品无缝协同,构建从磁盘底层到文件内容的多层数据安全防护体系。产品提供网络版和单机版两种部署模式,分别面向中大型企业集中管控需求和小微企业轻量化部署需求。
核心价值
底层防护,难以绕过:从操作系统启动前即建立认证防线,防BIOS口令绕过、防硬盘挂载读取、防PE系统拷贝,物理层面杜绝非授权访问
全程透明,无感使用:加解密在内核层自动完成,新文件自动跟踪加密,用户无需任何额外操作
广泛兼容,稳定可靠:兼容Windows主流版本、主流杀毒软件、各类硬盘介质(HDD/SSD/NVMe),适配台式机、笔记本、服务器
应急保障,数据不丢:系统崩溃或密钥异常时,可通过急救系统恢复数据访问,保障业务连续性
核心功能
全磁盘透明加解密
- 系统在后台自动完成全盘加解密,用户操作体验与未加密状态完全一致
- 硬盘所有分区(含系统分区、数据分区、恢复分区)均纳入加密范围
- 设备丢失或硬盘被物理拆卸后,数据始终处于加密状态,非授权方无法读取任何内容

预启动身份认证
- 在操作系统引导加载之前强制进行身份认证(支持密码、UKey、双因素等方式)
- 认证未通过时,操作系统无法启动,硬盘数据不可访问
- 形成"开机即认证"的物理级安全防线,将未授权使用者彻底拒之门外
密钥集中管理
- 主密钥可存储于TPM安全芯片、智能卡或企业密钥管理服务器中,避免密钥本地明文暴露
- 管理员通过集中管理平台执行密钥恢复、定期轮换、紧急吊销等操作
- 满足企业密钥管理合规性要求和安全管理规范
终端集中管控
- 提供统一管理控制台,对企业全网已部署加密终端实施集中管理
- 管理员可实时查看各终端加密状态、批量下发加密策略、远程执行密钥重置或恢复
- 对异常终端(如长时间离线、认证失败等)进行安全干预
- 实现从"单机防护"到"体系化管控"的管理升级
应急救援系统
- 当终端系统无法正常启动或密钥丢失时,管理员可通过超级口令进入急救系统
- 急救系统可对加密磁盘执行解密恢复或临时禁用加密功能
- 确保在紧急情况下仍能恢复数据访问,保障业务连续不中断
灵活部署 适配不同规模用户
为满足多样化的使用场景,DiskCrypt 提供网络版与单机版两种部署模式:

网络版(企业级)
面向中大型企业及政府机构,支持集中管理平台统一管控、加密策略全网下发、密钥中心化管理,助力企业构建可管控、可审计的全盘数据安全体系

单机版(轻量级)
面向小微企业及个人用户,即装即用、无需额外服务端配置,以最低部署成本获得专业级硬盘加密保护
应用场景
安得卫士适用于任何需要防范数据物理泄露与未授权访问的环境,尤其在以下场景中价值突出:
设备丢失或被盗
设备维修或报废
出入境等设备检查
第三方托管设备断电
若发生此类事件
硬盘中重要的数据全场景依然存在
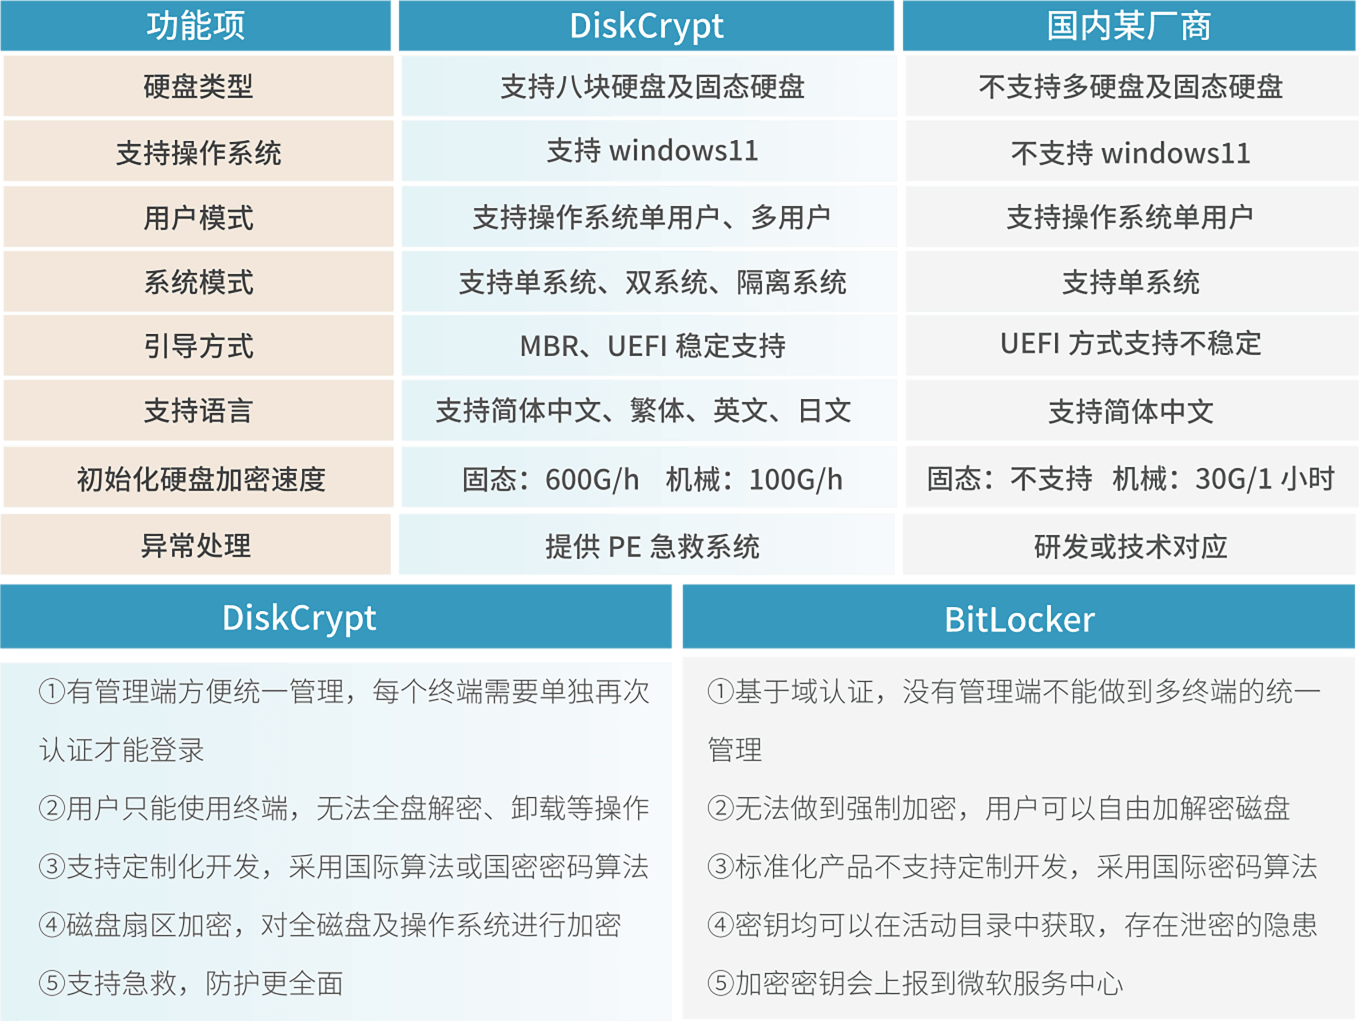
竞品对比