


网络数据泄露,您的企业是否也面临这些难题?
流量从哪走?
网页、邮件、网盘、FTP——网络出口太多,敏感数据从哪条通道外发?无法全面监控
违规怎么拦?
发现敏感数据外传,只能事后审计无法实时阻断,数据已经发出去了
微量泄露怎么防?
员工将文件拆分、少量多次发送,传统手段难以识别这种碎片化泄露行为
设备故障怎么办?
网络DLP设备一旦故障,业务中断还是放弃防护?二者难以兼顾
产品概述
在企业网络出口处,大量数据通过网页上传、邮件发送、网盘存储、FTP传输等协议持续外流,其中不乏商业机密、客户隐私、技术资料等敏感信息。安得卫士网络数据泄露防护系统(NDLP)部署在网络出口关键节点,对所有出入网络的数据流量实施深度解析和敏感内容识别,在不影响业务连续性的前提下,实现违规数据外传的实时发现和精准阻断。
系统通过串路(串联接入)或镜像(旁路监听)方式接入网络,深度解析明文和加密协议流量。在识别层面,系统搭载"传统规则引擎+AI深度学习"双引擎,不仅能精准识别网络传输中的敏感数据,还能通过AI自适应优化识别规则,有效检测碎片化、微量多次、点滴式等隐蔽泄露行为。在防护层面,串路模式下可对违规流量实时阻断,同时提供多级别Bypass机制确保在网络设备异常时不影响业务正常运行。
核心功能
AI增强型敏感数据识别
- 双引擎识别架构:传统规则匹配(关键词、正则、数据标识符等)+ AI深度学习算法
- 对网络传输中的敏感数据实施精准识别,支持自定义敏感数据特征模板
- AI引擎基于实际流量持续学习优化,识别规则自适应迭代,有效应对新型泄露手段
- 特别强化对微量多次、碎片化、拆分式等隐蔽泄露行为的识别能力

全流量深度解析
- 通过串路或镜像方式接入网络DLP分析设备,对全流量数据进行深度解析
- 同时支持明文协议和加密协议(HTTPS等)的流量解析
- 采用多通道并行处理架构和AI流量调度算法,在高并发大流量场景下保障稳定解析性能
- 串路模式下可对违规流量实施实时阻断,镜像模式下提供全量审计记录
全格式文件解析
- 解析能力覆盖文本文件、图片文件、办公文档(Office/WPS/PDF各版本)、源代码文件、数据库文件、多层嵌套压缩文件等全类型
- 对网络传输中的文件内容进行深度提取和结构化解析
- 精准定位文件中的敏感内容片段,确保所有文件传输行为纳入审计范围
全协议覆盖
- 具备全流量网络协议分析能力,原生支持IPv4/IPv6双栈环境
- 可精准解析的协议类型:HTTP/HTTPS网页浏览、SMTP/POP3/IMAP电子邮件、FTP文件传输、Webmail网页邮件、论坛/微博社交媒体、各类网盘上传等
- 实现传输数据内容的精准解析与还原,网络传输监控无死角
安全态势感知
- 整合网络传输数据流量、违规事件记录、用户行为日志等多维信息
- 通过AI深度学习分析识别异常行为模式,触发多渠道实时预警
- 可视化仪表盘直观呈现网络安全态势,为安全策略优化提供数据支撑
应用场景
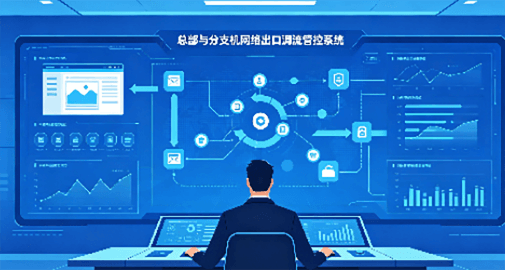
企业网络出口
管控总部/分支机构网络出口流量,防止敏感数据通过网页、邮件、网盘等网络渠道外泄。
数据中心边界
保护数据中心与外网交互的流量,防范外部攻击与内部数据非法外发。
跨区域办公网络
监控分支机构与总部、跨区域协作的网络流量,规范数据跨域传输行为。
核心优势

高性能线速处理
具备全流量采集与深度解析能力,支持高并发网络环境下的线速处理,在大流量场景下仍保持稳定解析、精准识别与实时防护能力
隐蔽泄露智能检测
针对网络碎片化、微量多次、点滴式等隐蔽泄露行为实施智能识别与持续追踪,有效防范攻击者通过拆分文件、少量多次发送等手段泄露敏感信息,填补传统防护盲区
数据库结果集全面审计
支持对数据库查询结果集实施全程审计与敏感内容识别,兼容20余种主流数据库,覆盖关系型、非关系型及国产化数据库,满足政企多元化业务环境需求
安全与业务兼顾
多级别Bypass机制保障在设备故障、网络异常等情况下业务不中断,避免因安全设备影响企业正常网络运行